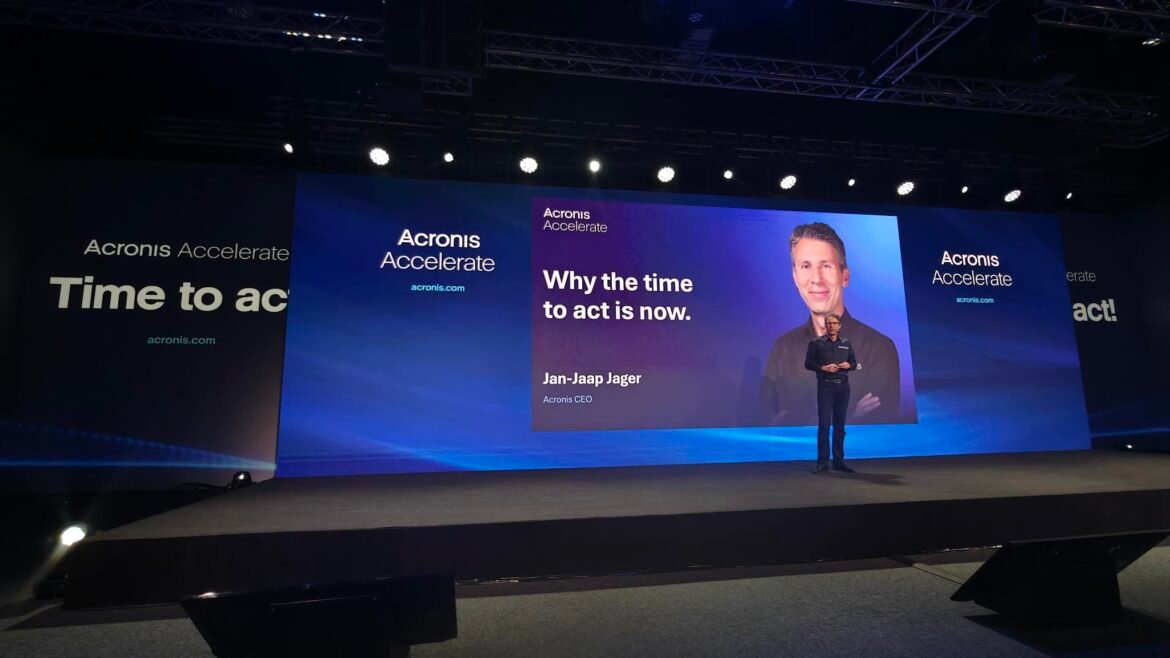
Acronis, Sofia Bulgrien, de cybersikkerhed handler ikke kun om at stoppe et angreb.
Det er mindst lige så vigtigt at opdage indbruddet, begrænse skaderne og kunne gendanne driften. Det var et af de centrale budskaber, Jan-Jaap Jager CEO Acronis, diskuterede sikkerhedsudfordringer, AI og fremtidens IT-tjenester på et brancheevent i Sofia.
En af de mest almindelige fejl, virksomheder begår, er at forveksle grundlæggende sikkerhedsforanstaltninger med fuldstændig beskyttelse mod cyberangreb. En firewall og andre forebyggende sikkerhedstiltag er nødvendige, men de er ikke tilstrækkelige i sig selv.
– Hvis nogen virkelig vil ind i dine systemer, er der altid en risiko for, at de finder en vej ind, var budskabet i J-Js refleksioner over virksomhedernes sikkerhedsarbejde.
Problemet er, at mange organisationer stadig betragter sikkerhed som et enkelt produkt eller en isoleret funktion frem for en løbende proces, der skal omfatte hele IT-miljøet.
Et indbrud slutter ikke, når den første dør lukkes
Et centralt spørgsmål under samtalen var forskellen mellem at stoppe et igangværende angreb og reelt at håndtere en sikkerhedshændelse.
At lukke en udsat port eller isolere en computer kan begrænse skaderne. Men det betyder ikke automatisk, at angriberen er forsvundet fra netværket.
En angriber kan allerede have etableret flere adgangsveje, bevæget sig mellem systemer eller skabt grundlag for et senere angreb. Derfor skal hændelseshåndteringen gå længere end blot at lukke det første sikkerhedshul.
Virksomheder skal kunne identificere, hvordan indbruddet fandt sted, undersøge hvilke systemer der er blevet påvirket, finde eventuelle resterende adgangsveje og sikre, at miljøet er rent, før driften vender tilbage til normaltilstanden.
Det kræver både de rette tekniske værktøjer og klare processer for håndtering af sikkerhedshændelser.
For IT-chefer og managed service providers (MSP’er), der har ansvaret for andre virksomheders IT-miljøer, bliver evnen til at reagere hurtigt stadig vigtigere. Ellers risikerer et indbrud at forblive uopdaget, selv efter at den første alarm er blevet håndteret.
Også små virksomheder løber betydelige risici
Et andet spørgsmål er, om små og store virksomheder har brug for forskellige niveauer af cybersikkerhed.
 Jan-Jaap s æsonnement peger på, at de grundlæggende principper bør være de samme: Alle virksomheder skal beskytte deres systemer så godt som muligt. Trusselsbilledet, konsekvenserne af et indbrud og de tilgængelige ressourcer varierer dog fra virksomhed til virksomhed.
Større virksomheder kan være mere attraktive mål, fordi et vellykket angreb kan give en større økonomisk gevinst eller forårsage omfattende skader. Samtidig kan mindre virksomheder være særligt sårbare på grund af begrænsede sikkerhedsbudgetter, færre specialister og mindre udviklede procedurer.
Også leverandører, der tidligere betragtede sig selv som små og relativt ukendte, kan opleve et ændret risikobillede, efterhånden som virksomheden vokser.
Jan-Jaap beskrev, hvordan en virksomhed, der tidligere havde en mindre fremtrædende position, nu oplever større sikkerhedsmæssig opmærksomhed. Det skyldes ikke mindst, at virksomhedens kunder kan udgøre en attraktiv indgang for angribere.
Vækst handler derfor ikke kun om flere kunder og større forretningsmuligheder. Den medfører også et større ansvar for at beskytte virksomheden og de miljøer, som kunderne er afhængige af.
Cybersikkerhed er også et økonomisk spørgsmål
Cybersikkerhed koster penge. Derfor er virksomheder i praksis nødt til at afveje beskyttelsesniveau, omkostninger og risiko over for hinanden.
Ikke alle organisationer har mulighed for at investere i de samme omfattende sikkerhedsløsninger. Nogle vælger derfor et lavere beskyttelsesniveau og accepterer en større risiko for at holde omkostningerne nede.
Det er en af årsagerne til, at markedet tilbyder forskellige serviceniveauer, service level agreements (SLA’er) og grader af håndtering af sikkerhedshændelser.
En leverandør kan eksempelvis tilbyde overvågning og identifikation af trusler, mens andre tjenester også omfatter aktiv hændelseshåndtering, begrænsning af angreb og hjælp til gendannelse.
Forskellene er vigtige. At en leverandør opdager en trussel, betyder ikke nødvendigvis, at leverandøren også har ansvaret for at fjerne den eller gendanne hele det berørte miljø.
For kunderne er det derfor afgørende at forstå, hvad der konkret indgår i aftalen, hvem der har ansvaret for de enkelte handlinger, og hvor hurtigt leverandøren forventes at reagere.
J-Js budskab var klart: Virksomheder skal forberede sig, inden hændelsen indtræffer.
– Det handler ikke om, hvorvidt det sker, men hvornår.
Det er en tilgang, der flytter fokus fra spørgsmålet om, hvorvidt en virksomhed kan undgå alle angreb, til hvor godt den kan modstå, opdage og håndtere dem.
AI skærper kravene til automatisering
Da samtalen bevægede sig over på fremtidens cybersikkerhed og AI, fremhævede JJ to centrale områder: automatisering og sikkerhedskapacitet.
I takt med at IT-miljøerne vokser, og trusselsbilledet bliver mere komplekst, stiger behovet for at automatisere opgaver, som tidligere krævede omfattende manuelt arbejde. Det kan blandt andet handle om at opdage afvigelser, prioritere alarmer, indsamle information og gennemføre definerede handlinger ved sikkerhedshændelser.
For MSP-virksomheder er det særligt relevant. De skal håndtere mange kundemiljøer med forskellige tekniske forudsætninger, samtidig med at kravene til hurtig respons og høj kvalitet stiger.
AI og automatisering kan effektivisere arbejdet, men skal kombineres med klare processer, de rette adgangsrettigheder og menneskelig kontrol, når situationen kræver det. Automatiserede handlinger, der ikke er tilstrækkeligt gennemtænkte, kan ellers skabe nye problemer.
En anden del af diskussionen handlede om Cyberframe og mulighederne for at forenkle migrering og samle håndteringen af forskellige dele af IT-infrastrukturen. Målet, som blev beskrevet, var at gøre komplekse miljøer lettere at administrere og sikre på tværs af flere lag.
Fra vision til handling
Mod slutningen af arrangementet vendte Rick tilbage til en vision, der var blevet præsenteret seks måneder tidligere: En fremtid, hvor infrastruktur, AI, automatisering og sikkerhed udvikles i sammenhæng.
Demonstrationer fra produktteamet og erfaringer fra samarbejdspartnerne skulle ifølge afslutningen vise, hvordan visionen nu bliver omsat til praksis.
Budskabet var, at branchen skal bevæge sig fra strategi og vision til konkret handling. For MSP-markedet indebærer det blandt andet at udvikle tjenester, der kombinerer effektiv drift med et tydeligt sikkerhedsansvar.
Arrangøren henviste også til den kommende rapport TRUE Cyberpuls 2026, som ifølge præsentationen fokuserer specifikt på MSP-markedet. Det næste event blev annonceret til den 16. februar 2027.
Sikkerheden skal bygges, før krisen rammer
Samtalen i Sofia peger på en udfordring, som mange virksomheder stadig kæmper med: Cybersikkerhed kan ikke reduceres til en firewall, et sikkerhedsprogram eller en aftale med en ekstern leverandør.
En robust beskyttelse kræver flere lag af sikkerhed, kontinuerlig overvågning, gennemtænkte processer for hændelseshåndtering og en tydelig ansvarsfordeling mellem kunden og tjenesteudbyderen.
AI og automatisering kan gøre sikkerhedsarbejdet mere effektivt, men de erstatter ikke behovet for forberedelse og en langsigtet sikkerhedsstrategi.
For virksomheder, der vil reducere risikoen for omfattende driftsforstyrrelser og datatab, er spørgsmålet derfor ikke kun, hvordan de kan forhindre det næste angreb.
Det handler også om, hvad der sker, når beskyttelsen ikke slår til og om organisationen i så fald er klar til at handle.