Cybersikkerhed begynder længe før, brugeren logger ind.
Når IT-produkter bygges af tusindvis af komponenter fra en global forsyningskæde, er sikkerhedsløfter ikke længere nok.
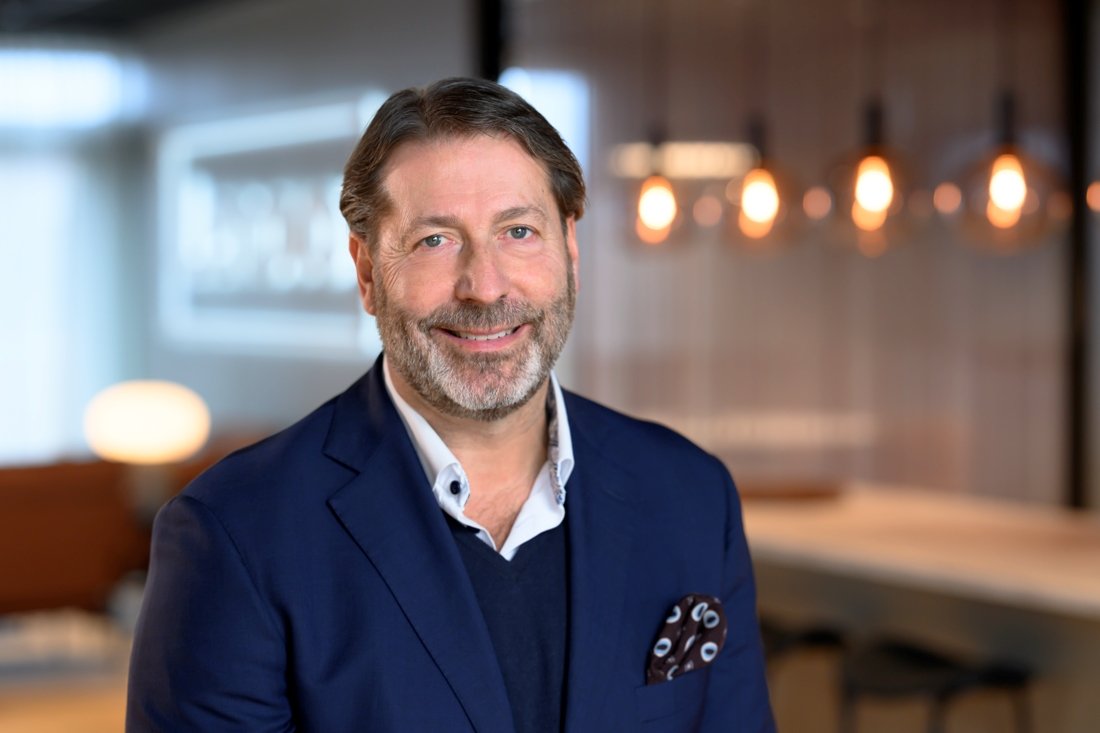
Christer Eklund, landechef for Lenovo i Sverige, efterlyser en ny tilgang, hvor transparens, sporbarhed og verificerbar sikkerhed bliver selvfølgelige krav, ikke mindst i forbindelse med offentlige udbud.
Vi er vant til at tale om cybersikkerhed med udgangspunkt i brugere, adgangskoder, rettigheder og netværksadgang. Men hvad nu, hvis sikkerhedsarbejdet i virkeligheden skal begynde langt tidligere? Allerede inden computeren har forladt fabrikken.
Det er et spørgsmål, som Christer Eklund, landechef for Lenovo i Sverige, vender tilbage til under interviewet. For ham er det tydeligt, at synet på IT-sikkerhed er under forandring. I takt med at cybertruslerne bliver mere avancerede, og forsyningskæderne mere komplekse, skal kravene til IT-leverandørerne også skærpes.
– Man kan ikke kun tale om sin egen sikkerhed. Man skal kunne verificere den i hele kæden. Sikkerheden kan ikke først begynde, når brugeren logger ind, siger han.
Her ser han også en vigtig ændring i den måde, virksomheder og myndigheder skal tænke på. Det er ikke længere nok at spørge, hvilke sikkerhedsfunktioner der er indbygget i produktet. Kunderne skal også kunne få svar på, hvordan komponenterne er blevet kontrolleret, hvordan produktionen foregår, hvordan firmware håndteres, og hvordan produktets integritet sikres over tid.
Christer Eklund, landechef for Lenovo i Sverige
Sikkerhed og bæredygtighed hænger sammen
Under interviewet kommer samtalen også ind på bæredygtighed. Ved første øjekast kan det virke som to separate områder, men Eklund ser tydelige sammenhænge.
En stor del af en computers miljøpåvirkning opstår under fremstillingsprocessen. Derfor er kontrollen med indkøb af komponenter, produktion og genanvendelse også vigtig ud fra et bæredygtighedsperspektiv.
Han mener, at branchen bliver nødt til at udvikle sit syn på genbrug. Samtidig skelner han mellem traditionel refurbished, hvor en forhandler tager en computer retur og istandsætter den, og det, han selv hellere vil betegne som remanufactured.
Sidstnævnte indebærer, at producenten tager et større ansvar for at genanvende og kvalitetssikre produktet. Flere komponenter udskiftes efter behov, og der kan gives garanti for de nye komponenters oprindelse.
– Det handler om, at vi som producent rent faktisk giver produktet nyt liv. Dels ved at en stor del af produktet er genanvendt, og at vi har istandsat det med nye komponenter, hvor det er nødvendigt. Men det handler også om, at vi kan sikre, at hver genbrugt enhed i et specifikt udbud har de samme komponenter og den samme ydeevne. Vi kan dokumentere dens oprindelse og ikke mindst give garanti.
Han ser en fremtid, hvor producenten i højere grad tager ansvar for hele produktets livscyklus. Det kan give både miljømæssige og økonomiske fordele, samtidig med at kunden får større tryghed omkring produktets kvalitet og funktionalitet.
Men på trods af de potentielle fordele spiller genbrug stadig en begrænset rolle i virksomhedernes konkrete indkøbsbeslutninger. Når virksomhederne bliver spurgt om, hvilke faktorer der er vigtigst ved valg af nyt IT-udstyr, angiver 57 procent ydeevne og 55 procent pris. 46 procent fremhæver udstyrets levetid. Derimod angiver kun 16 procent genbrug som en vigtig faktor samme andel som fremhæver reparerbarhed.
Svarene tyder på, at cirkulær IT stadig primært betragtes som et bæredygtighedsspørgsmål snarere end som en integreret del af virksomhedernes økonomi- og indkøbsstrategi. Samtidig viser resultaterne fra de virksomheder, der allerede anvender cirkulær IT, at økonomien kan være en vigtig drivkraft. Her svarer 50 procent, at den primære årsag er, at de samlede omkostninger er lavere eller på niveau med nye enheder.
Halvdelen har altså regnet sig frem til, at cirkulær IT er en god økonomisk investering.
– Mange virksomheder har stadig ikke gjort det grundlæggende arbejde med at forstå sammenhængen mellem omkostninger, ydeevne, sikkerhed, levetid og klimapåvirkning, siger Christer Eklund. Bæredygtighedsdata skal omsættes til beslutningsgrundlag. Det er ikke længere et spørgsmål, der kun vedrører bæredygtighedsafdelingen, men et centralt emne for både økonomi, IT og indkøb.
Fra sikkerhedsløfter til verificerbarhed
Zero Trust har længe været et etableret begreb inden for cybersikkerhed. Grundprincippet er, at ingen bruger eller enhed skal betragtes som betroet uden først at være verificeret. Men ifølge Christer Eklund er der behov for at udvide perspektivet.
Han fortæller, at Lenovo møder kunder på tværs af forskellige brancher, som har forskellige tilgange til Zero Trust. Der findes blandt andet organisationer, som går hele vejen og nedbryder sikkerhedsarbejdet helt ned på komponentniveau.
– Zero Trust skal suppleres med en tilsvarende risikobaseret tilgang til hardware, firmware og forsyningskæden. Enhedens sikkerhedsstatus er en del af adgangsvurderingen, men den skal også understøttes af kontroller gennem hele produktets livscyklus.
Det handler altså om at flytte sikkerhedstænkningen fra brugerens login til hele produktets livscyklus.
Men det stiller også nye krav til leverandørerne. Det er ikke nok at beskrive, hvilke sikkerhedsfunktioner en computer har. Der skal være dokumentation, processer og grundlag, som gør det muligt for kunden selv at vurdere og verificere sikkerheden.
– Alle kan sige, at vores produkter har det ene og det andet. Men hvordan dokumenterer vi det? Det er her, transparens, sporbarhed, kontrol og opfølgning kommer ind i billedet.
En global forsyningskæde med tusindvis af afhængigheder
At have kontrol over hele forsyningskæden er ingen lille opgave. En moderne computer består af komponenter fra mange forskellige producenter og lande. En moderne PC kan indeholde omkring 20 forskellige firmwarekomponenter, mens en server kan indeholde op mod 40. Mange af disse er knyttet til hardwarekomponenter fra forskellige leverandører. Det skaber en kompleks forsyningskæde, hvor både hardware og firmware skal kunne kontrolleres og verificeres.
Det gør spørgsmålet om ansvar og kontrol særligt vigtigt.
Lenovos strategi bygger blandt andet på at eje og drive egne fabrikker. Ifølge Eklund giver det bedre muligheder for at styre produktionen, kontrollere processerne og skabe transparens over for kunderne.
– Det er derfor, vi mener, det er vigtigt at eje vores egne fabrikker. Det giver os også mulighed for at stille omfattende krav. Vi kan gå til vores kunder og sige: Kom og se os I er velkomne. Vi kan give adgang til relevant og verificerbar dokumentation om sikkerhedskontrollerne i forsyningskæden, herunder kontrollernes omfang og begrænsninger.
Han mener, at det gør en forskel i forhold til at placere produktionen hos en ekstern tredjepartsproducent. Samtidig handler forsyningskæden om langt mere end selve fabrikken. Geopolitik, handelskonflikter, komponentmangel og ændrede transportruter påvirker mulighederne for at levere produkter på en sikker og forudsigelig måde.
Lenovo har derfor også arbejdet på at opbygge produktionskapacitet tættere på de markeder, hvor produkterne skal anvendes. Eklund fremhæver blandt andet virksomhedens produktion af servere og arbejdsstationer i Budapest i Ungarn.
– Hvis vi kan producere produkterne på det marked, hvor de skal leveres, må det alt andet lige være bedre.
Det handler både om leveringssikkerhed og om at kunne have bedre kontrol med varestrømme og processer.
Svenske myndigheder skal turde stille højere krav
Et af de spørgsmål, Christer Eklund finder særligt vigtigt, handler om den offentlige sektor. Svenske kommuner og myndigheder har et stort ansvar, når de indkøber IT-udstyr. Men ifølge ham skal sikkerhedskravene udvikles i takt med trusselsbilledet.
Han ser en risiko for, at spørgsmål om sikkerhed og bæredygtighed ofte fylder meget i diskussionerne, men ikke altid får samme gennemslagskraft, når udbuddene gennemføres.
– Der bliver talt rigtig meget om både bæredygtighed og sikkerhed, men det er ikke altid noget, vi kan se afspejlet, når udbuddene bliver offentliggjort. Her mener jeg, at den svenske IT-branche har en opgave foran sig.
Han mener, at de organisationer, der gennemfører udbud, skal kunne foretage selvstændige risikovurderinger og kræve konkret dokumentation fra leverandørerne.
Det handler blandt andet om at kunne spore komponenternes oprindelse, forstå ansvarsfordelingen, vurdere den tekniske kontrol og få adgang til uafhængig gennemgang og verificering.
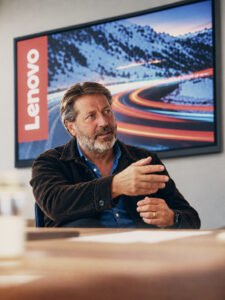
Christer Eklund, landechef for Lenovo i Sverige
Men ansvaret kan ikke alene ligge hos den, der køber udstyret.
– Vi som producenter skal være en del af den dialogen. Det er trods alt os, der fremstiller disse produkter.
Han efterlyser et tættere samarbejde mellem producenter, forhandlere, offentlige indkøbere og organisationer, der arbejder med at udvikle branchens fælles rammevilkår.
For ham er det tydeligt, at ingen enkelt aktør kan løse udfordringerne alene.
”Trust us” er ikke længere nok
Hvad bliver det så, der fremover kommer til at adskille de førende IT-leverandører fra resten af branchen?
Christer Eklund er overbevist om, at evnen til at dokumentere et velfungerende sikkerhedsarbejde bliver en stadig vigtigere konkurrencefaktor. Pris, ydeevne og energieffektivitet vil fortsat spille en stor rolle, men transparens og verificerbarhed vil få en mere fremtrædende plads i kundernes beslutningsprocesser.
– I den verden, vi lever i, handler det ikke længere om ”trust us”, men om ”verify us”. De virksomheder, der kan gøre det på en god og troværdig måde, vil få en konkurrencefordel.
Samtidig understreger han, at ingen seriøs IT-leverandør kan garantere 100 procent sikkerhed eller en verden uden risici. Det vigtige er i stedet at opbygge flere lag af beskyttelse, integritet, overvågning og evnen til at reagere, når noget sker.
Det er også derfor, han ønsker en mere åben dialog om, hvad sikkerhed egentlig indebærer, og hvordan den kan kontrolleres.
AI ændrer spillereglerne, og virksomhederne skal følge med
Når samtalen bevæger sig fra cybersikkerhed til den bredere teknologiske udvikling, bliver AI et naturligt næste emne. Eklund beskriver, hvor hurtigt udviklingen går, og hvordan teknologien påvirker alt fra arbejdspladser til forretningsmodeller og samfundsfunktioner.
Han forventer, at virksomhederne i løbet af de kommende 12-18 måneder bliver nødt til at tage stilling til, hvordan de vil anvende AI, hvordan omkostningerne skal håndteres, og hvilke dele af beregningerne der skal foregå lokalt frem for i skyen.
Han fremhæver især edge computing som en vigtig del af udviklingen.
Men den store udfordring handler ikke kun om teknologien. Virksomhederne skal også lære at bruge den.
Eklund henviser til en undersøgelse fra Lenovo på EMEA-niveau, hvor otte ud af ti erhvervs- og IT-ledere angiveligt vurderer, at indretningen af arbejdspladsen er afgørende for at få succes med AI. Samtidig angiver kun ti procent, at de har gennemført en eller anden form for tilpasning.
Han mener, at der er behov for en kultur, hvor medarbejderne får mulighed for at eksperimentere, lære og udvikle nye arbejdsmetoder.
– Det er én ting, at vi begynder at undervise i skolerne. Men vi, der allerede er ude på arbejdsmarkedet, skal også uddanne os selv. Hvordan kan vi bruge det her?
Han ønsker også en bredere diskussion om de positive muligheder med AI. Teknologien forbindes ofte med krig, risici og usikkerhed, men ifølge ham kan den også bidrage til udvikling inden for eksempelvis sundhedsvæsenet, sport, dyrehold og byplanlægning.
Sverige har en mulighed – men også et ansvar
Mod slutningen af interviewet vender Christer tilbage til Sveriges rolle i den globale teknologiske udvikling.
Selvom Sverige er et relativt lille marked i et globalt perspektiv, mener han, at svenske og nordiske kunder er langt fremme inden for områder som bæredygtighed, teknologi og ansvarlig produktion.
Det giver også svenske organisationer mulighed for at påvirke, hvordan internationale leverandører udvikler deres produkter og processer.
Han fortæller, at Lenovo indtager en femteplads i Gartners rangliste Global Supply Chain Top 25 for 2026 med en samlet score på 5,60 point. Ranglisten fremhæver virksomheder, der udmærker sig gennem langsigtet udvikling, modenhed og lederskab inden for supply chain management. Årets resultat afspejler en branche, hvor AI, autonome arbejdsgange, fleksible leverandørnetværk og øget koordinering på tværs af hele værdikæden bliver stadig vigtigere konkurrenceparametre.
Men frem for alt ønsker han, at svenske virksomheder og myndigheder bruger deres position til at stille tydeligere krav.
– Vi har faktisk mulighed for at indtage en position og påvirke rigtig meget. Men så skal vi tage denne dialog og stille de rigtige spørgsmål.
Det er måske også her, interviewets vigtigste budskab står klart. Fremtidens cybersikkerhed handler ikke kun om avanceret teknologi eller nye sikkerhedsløsninger. Den handler om ansvar, indsigt og evnen til at dokumentere, hvad der rent faktisk bliver gjort.
For IT-branchen venter der derfor et skifte: Fra at sælge tillid til at gøre sig fortjent til den.
Hållbarhet/Net Zero: https://www.lenovo.com/se/sv/about/our-impact/sustainability/
Vår lokala undersökning: https://it-hallbarhet.se/tva-av-tre-it-beslutsfattare-vet-inte-hur-csrd-ska-rapporteras/
Lenovos fabrik i Ungern: https://news.lenovo.com/pressroom/press-releases/new-global-innovation-centre-budapest/
Länkar till Gartner:
- Länk till sammanfattning av rapporten: https://www.gartner.com/en/supply-chain/research/supply-chain-top-25
- Gartners pressmeddelande kring rankingen: https://www.gartner.com/en/newsroom/press-releases/2026-06-17-gartner-announces-2026-rankings-of-the-global-supply-chain-top-25
Af Annika Guldroth