AI sætter tempoet af cybertruslen markant op.
85 procent af sikkerhedsresearcherne ved Pwn2Own Berlin brugte AI i deres arbejde, og tiden fra offentliggørelsen af en sårbarhed, til den kan udnyttes i et angreb, kan nu reduceres fra uger til timer.
Samtidig er mere end 70 procent af de exploits, der efterspørges blandt cyberkriminelle, rettet mod sårbarheder, der er mere end to år gamle. Det er nogle af de vigtigste konklusioner i den nye rapport “The State of AI Security Report, H1 2026” fra cybersikkerhedsselskabet TrendAI.
AI er i fuld gang med at ændre cybertruslen, men ikke nødvendigvis på den måde, mange forestiller sig. De største problemer er fortsat velkendte sikkerhedshuller, manglende opdateringer, dårligt beskyttede adgangsoplysninger og misbrug af tillid. Det nye er hastigheden.
Det er hovedkonklusionen i TrendAI’s nye rapport “The State of AI Security Report, H1 2026 – Aftershocks: When Fault Lines Move at Machine Speed”. Rapporten bygger på TrendAI’s telemetri, sårbarhedsresearch og analyser af sikkerhedshændelser i første halvår af 2026.
Konklusionen er, at AI ikke har skabt en helt ny kategori af cybertrusler. I stedet bliver velkendte sikkerhedsproblemer forstærket og accelereret, samtidig med at AI-systemerne bliver hurtigere og mere autonome.
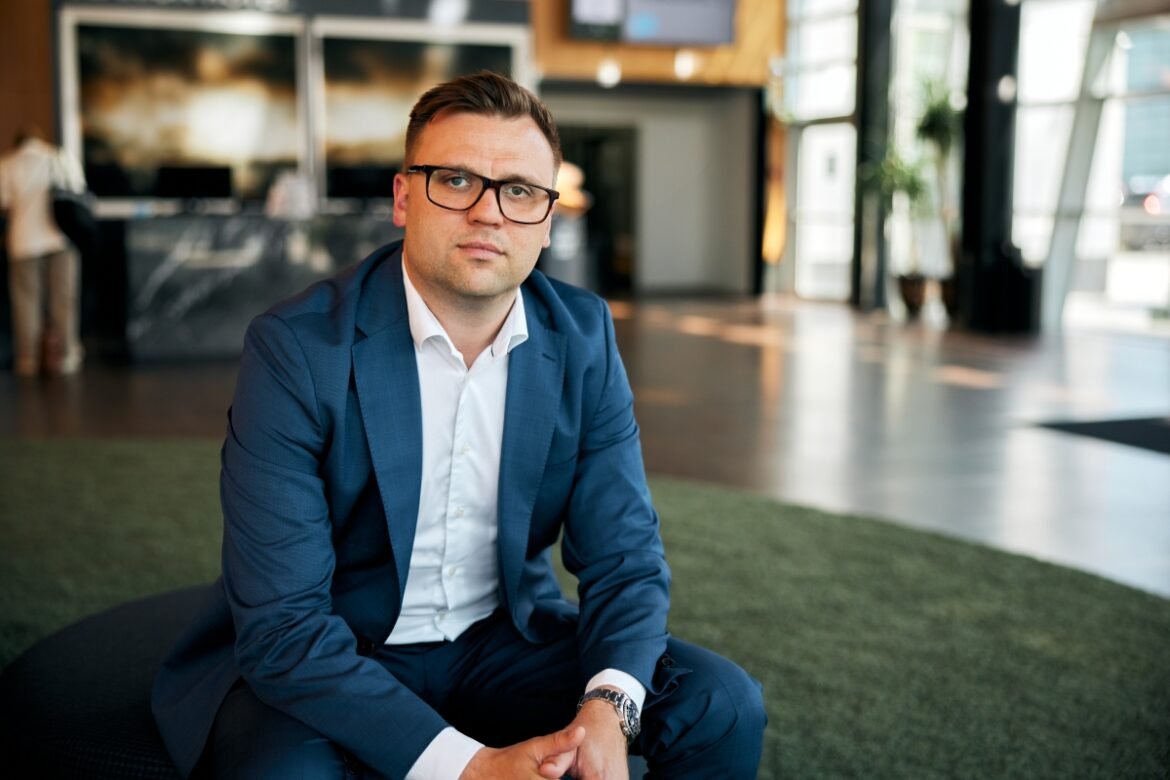
Jonas Hvarness Sebøk-Grandal, country sales director for Danmark, Grønland og Færøerne hos TrendAI
“Vi taler meget om helt nye AI-trusler, men det mest interessante i rapporten er næsten det modsatte. Mange af de problemer, vi ser, kender virksomhederne allerede. Forskellen er, at AI øger tempoet og gør det muligt at arbejde med langt større mængder information på kortere tid. Det giver virksomhederne mindre tid til at reagere,” siger Jonas Hvarness Sebøk-Grandal, country sales director for Danmark, Grønland og Færøerne hos TrendAI.
Fra uger til timer
Et af de steder, hvor udviklingen allerede er tydelig, er jagten på sårbarheder.
AI gør det muligt for sikkerhedsresearchere at undersøge mere kode på kortere tid. Men de samme værktøjer kan samtidig hjælpe angribere med at finde veje til at udnytte sårbarheder og prioritere de mål, der er mest interessante. Ifølge TrendAI kan AI-baseret sårbarhedsanalyse forkorte tiden fra offentliggørelsen af en sårbarhed til et fungerende exploit fra uger til timer.
Det betyder ikke, at ethvert nyt sikkerhedshul kan udnyttes få timer efter, at det bliver kendt. Men det tidsrum, virksomheder tidligere kunne regne med mellem offentliggørelsen af en sårbarhed og muligheden for et reelt angreb, er ved at blive mindre.
Udviklingen kunne også ses ved Pwn2Own Berlin 2026. Her anvendte 29 ud af 34 deltagere – 85 procent – store sprogmodeller (LLM’er) i deres arbejde. AI blev blandt andet brugt til at finde sårbarheder, analysere kode og udvikle exploits. Konkurrencen resulterede i 47 nye zero-day-sårbarheder.
“Virksomheder har traditionelt haft et vist pusterum, fra et sikkerhedshul bliver offentliggjort, til det for alvor kan udnyttes. Det vindue bliver mindre. Derfor bliver hastigheden, hvormed man identificerer, prioriterer og lukker kritiske sårbarheder, i sig selv en stadig vigtigere del af sikkerheden,” siger Jonas Hvarness Sebøk-Grandal.
Hackerne går stadig efter gamle sikkerhedshuller
Den stigende hastighed betyder imidlertid ikke, at cyberkriminelle kun jagter de nyeste sårbarheder.
TrendAI har analyseret efterspørgslen efter exploits i undergrundsfora fra januar 2023 til januar 2026. Mere end 70 procent af efterspørgslen var rettet mod sårbarheder, der var over to år gamle. Næsten otte procent var mellem 10 og 15 år gamle, og den ældste efterspurgte sårbarhed stammede fra 2011.
Gamle sikkerhedshuller er fortsat interessante, fordi et stort antal sårbare systemer stadig er tilgængelige. En scanning foretaget i februar 2026 viste eksempelvis mere end 270.000 systemer eksponeret over for SMBGhost og 88.652 over for Heartbleed – sårbarheder fra henholdsvis 2020 og 2014.
Dermed rammer virksomhederne en dobbelt udfordring: AI kan sætte tempoet op i arbejdet med helt nye sårbarheder, mens gamle sikkerhedshuller fortsat kan udnyttes, fordi de aldrig er blevet lukket.
“Det er måske rapportens vigtigste wakeupcall. AI gør ikke de gamle problemer irrelevante. Tværtimod. Hvis angriberne kan bruge AI til hurtigere at finde og prioritere sårbare mål, bliver det endnu vigtigere at have styr på den sikkerhedsgæld, man allerede har,” siger Jonas Hvarness Sebøk-Grandal.
43.175 AI-tjenester viser en ny blind vinkel
Samtidig vokser selve AI-landskabet hurtigt.
TrendAI har gennemgået 21,6 millioner webadresser og 4,6 millioner unikke hosts og identificeret 43.175 AI-relaterede serviceinstanser på tværs af 25 brancher. Analysen viser samtidig en lang hale af tusindvis af specialiserede AI-værktøjer, som bruges inden for få eller enkelte brancher.
Det er netop de mindre kendte værktøjer, TrendAI fremhæver som en potentiel blind vinkel. Mange virksomheders sikkerhedsarbejde er indrettet til at opdage brugen af de store AI-tjenester. Men specialiserede løsninger til eksempelvis juridisk research, svindeldetektion og medicinsk dokumentation kan falde uden for den almindelige overvågning, selv om de kan arbejde med følsomme oplysninger.
“Det er ikke nok at vide, om medarbejderne bruger de store, kendte AI-tjenester. AI er allerede en del af en lang række specialiserede værktøjer, og nogle af dem befinder sig i områder, hvor data er meget følsomme. Første skridt er derfor helt basalt: Virksomheden skal vide, hvilke AI-tjenester der faktisk bliver brugt,” siger Jonas Hvarness Sebøk-Grandal.
Når AI ikke bare svarer, men handler
En anden udvikling øger konsekvenserne, hvis sikkerheden svigter. AI-systemer bliver i stigende grad koblet sammen med andre systemer og får mulighed for at tilgå data og udføre handlinger.
Et eksempel er Model Context Protocol, MCP, der gør det muligt at forbinde AI med eksterne værktøjer og datakilder. TrendAI fandt 1.467 MCP-servere eksponeret på internettet. Blandt dem var værktøjer, der kunne udføre SQL-forespørgsler, mens mindst tre havde funktioner med adgang til patientjournaler uden autentificering.
Problemet bliver endnu mere aktuelt med AI-agenter. I modsætning til en chatbot, der primært leverer et svar, kan en AI-agent blandt andet fortolke dokumenter, arbejde med filer og handle med de rettigheder, den har fået delegeret. Dermed flytter risikoen sig fra, hvad AI’en siger, til hvad den faktisk kan gøre.
“Når en AI kan handle på virksomhedens vegne, er det ikke længere tilstrækkeligt kun at spørge, hvilke data den har adgang til. Man er også nødt til at beslutte, hvad den må gøre med den adgang. Jo mere autonom AI bliver, desto vigtigere bliver den grænse,”siger Jonas Hvarness Sebøk-Grandal.
De alvorligste hændelser begyndte med velkendte fejl
Rapportens måske mest jordnære konklusion er, at de mest omkostningsfulde AI-relaterede sikkerhedshændelser i første halvår af 2026 ikke skyldtes eksotiske angreb på selve AI-modellerne.
De udsprang i stedet af velkendte problemer i softwareforsyningskæden og kompromitterede adgangsoplysninger. Fælles for hændelserne var, at angriberne udnyttede tillid til udviklernes værktøjer og systemer frem for at bryde igennem AI-modellerne.
Det er også rapportens overordnede konklusion: AI har ikke skabt et parallelt cybersikkerhedsunivers, der kræver helt nye forsvarsmekanismer. Teknologien har i stedet flyttet velkendte problemer som manglende autentificering, forældet software, dårlig beskyttelse af adgangsoplysninger og misbrug af tillid ind i systemer, der er hurtigere, mere autonome og kan få større konsekvenser.
“Det er på sin vis den gode nyhed. Virksomheder behøver ikke opfinde cybersikkerhed på ny på grund af AI. Men de skal anvende de grundlæggende sikkerhedsprincipper konsekvent og hurtigere end tidligere. AI-infrastruktur og AI-agenter skal behandles som kritiske systemer fra det øjeblik, de bliver taget i brug,” slutter Jonas Hvarness Sebøk-Grandal.
Læs hele rapporten her:
https://www.trendaisecurity.com/en-us/resources-insights/deep-research/1h-2026-state-of-ai-security
Om TrendAI
TrendAI, en forretningsenhed under Trend Micro og global leder inden for AI-sikkerhed, gør verden mere sikker for digital informationsudveksling på tværs af virksomheder, myndigheder og organisationer. Med afsæt i sikkerhedsekspertise og innovation udnytter TrendAI kunstig intelligens til at beskytte mere end 500.000 virksomheder og millioner af privatpersoner på tværs af AI, cloud, netværk, endpoints og enheder. AI uden frygt. TrendMicro.com