AI giver cyberkriminelle nye muligheder for at automatisere angreb, finde sårbarheder og få adgang til værdifulde virksomhedsdata.
Men midt i det teknologiske kapløb er der en ubehagelig sandhed: Svage adgangskoder, mangelfuld adgangskontrol og utilstrækkelig overvågning kan stadig være det, der gør et databrud muligt.
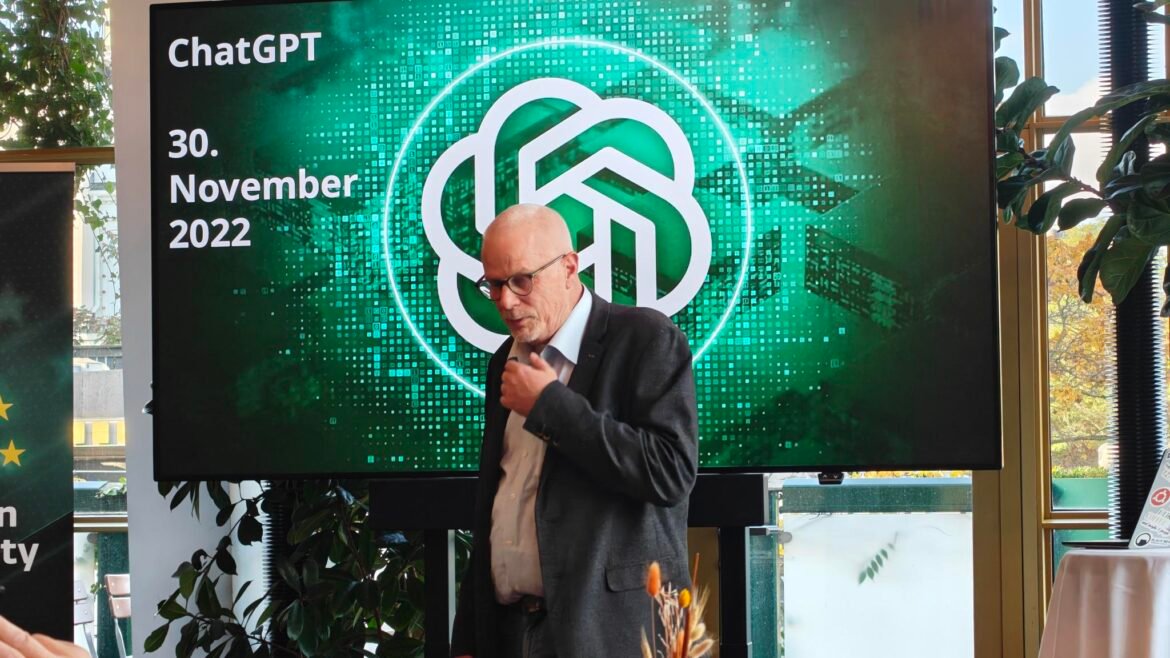
Det var et af de tydeligste budskaber fra Leif Jensen, Country Manager Nordic hos ESET, da IT-KANALEN mødte ham ved partnerarrangementet i Tivoli i Danmark.
Cybertruslerne bliver stadig mere avancerede. Men det betyder ikke, at virksomhedernes sikkerhedsproblemer nødvendigvis bliver mere komplicerede.
Når AI hjælper angribere med at arbejde hurtigere, analysere information og udvikle kode, øges presset på organisationernes forsvar. Samtidig kan mangelfuld adgangskodehåndtering eller alt for omfattende systemrettigheder være nok til at åbne døren for et angreb.
For Leif Jensen handler cybersikkerhed derfor ikke kun om at jagte den næste store trussel. Mindst lige så vigtigt er det at sikre, at de grundlæggende beskyttelsesforanstaltninger fungerer i praksis.
Data er blevet en forretning i sig selv
Leif Jensen, Country Manager Nordic hos ESET
Ransomware har længe været en lukrativ forretningsmodel for cyberkriminelle. Men at låse en virksomheds systemer er ikke længere den eneste måde at tjene penge på et angreb. Informationen i systemerne kan være mindst lige så værdifuld.
– De kriminelle har opdaget, at det også kan være en bedre forretning at stjæle data, siger Leif Jensen.
Kunderegistre, personoplysninger og følsomme forretningsinformationer kan sælges videre, bruges i nye former for svindel eller blive et middel til afpresning. For den berørte virksomhed betyder det, at konsekvenserne kan fortsætte længe efter, at systemerne er blevet gendannet.
Det ændrer også kravene til sikkerhedsarbejdet. Det er ikke nok at kunne genstarte en server eller gendanne en sikkerhedskopi. Virksomhederne skal kunne beskytte informationerne, begrænse, hvem der har adgang til dem, og opdage, når data forlader organisationen på en måde, der ikke virker normal.
Det er en vigtig forskel. En virksomhed kan få sine systemer tilbage uden nødvendigvis at få kontrollen over sine data tilbage.
AI øger tempoet – og gør det til et sikkerhedsspørgsmål
Kunstig intelligens ændrer forudsætningerne for både angribere og forsvarere. Teknologien kan effektivisere opgaver, som tidligere krævede mere tid og manuelt arbejde. Når en sårbarhed bliver offentligt kendt, kan AI eksempelvis bruges til at hjælpe med kode og analyser, der kan udnytte den.
– Når sårbarheder bliver offentligt kendte, får de hjælp af AI til hurtigt at skrive kode, der kan udnytte dem, forklarer Jensen.
For virksomhederne betyder det, at tiden mellem offentliggørelsen af en sårbarhed og de første forsøg på at udnytte den kan blive en kritisk faktor.
Også efter at en angriber har fået adgang, kan AI-baserede værktøjer gøre det lettere at analysere netværk og information. Det kan hjælpe angriberne med at identificere interessante systemer og finde data med høj værdi.
Leif Jensen, Country Manager Nordic hos ESET
Derfor skal sikkerhedsarbejdet omfatte mere end selve beskyttelsen mod indbrud. Virksomhederne skal også kunne opdage unormal adfærd, begrænse angribernes muligheder for at bevæge sig mellem systemer og reagere hurtigt, når noget ikke stemmer.
Den store udfordring handler ikke kun om at holde angriberne ude, men også om at opdage dem, før de når at gøre reel skade.
En simpel adgangskode kan få enorme konsekvenser
Når samtalen bevæger sig ind på konkrete sikkerhedsbrister, vender Jensen tilbage til et af cybersikkerhedens mest grundlæggende spørgsmål: Hvem har adgang til hvad, og hvordan kontrolleres denne adgang?
Han beskriver en dansk hændelse, hvor store mængder personoplysninger ifølge oplysningerne i interviewet skulle være blevet hentet fra et centralt personregister via en ekstern aktør med API-adgang. Det angivne omfang var omkring 8,5 millioner personer, og adgangskoden 123456 nævnes i forbindelse med hændelsen.
Oplysningerne bør verificeres gennem en uafhængig kilde inden publicering. Men eksemplet illustrerer den type risiko, Leif ønsker at sætte fokus på: Selv avancerede IT-miljøer kan være sårbare, når de grundlæggende sikkerhedskontroller svigter.
Problemet stopper desuden ikke ved adgangskoden. En ekstern integration eller API-forbindelse kan være fuldt legitim og samtidig udgøre en betydelig risiko, hvis adgangen er for omfattende, eller brugen ikke overvåges.
En konto bør ikke automatisk kunne hente ubegrænsede mængder information, blot fordi den har fået adgang til et system.
Leif fremhæver, hvordan afvigende trafik kan bruges som et signal. Hvis en forbindelse pludselig sender et stort antal forespørgsler på meget kort tid, bør det give anledning til spørgsmål.
– Kan det virkelig være rimeligt, at der kommer ti forespørgsler på ét sekund? Der er jo ikke noget menneske, der kan stille spørgsmål så hurtigt, ræsonnerer han.
Pointen er ikke, at alle hurtige forespørgsler er et angreb. Automatiserede tjenester kan have helt legitime grunde til at sende mange kald. Men virksomheden skal vide, hvad der er normalt for den pågældende tjeneste, og reagere, når adfærden afviger.
Med de rette regler kan mistænkelig trafik begrænses eller blokeres, mens sikkerhedspersonalet undersøger, hvad der foregår.
Det er måske ikke den mest spektakulære del af cybersikkerheden. Men det kan være forskellen mellem en afvigelse, der opdages i tide, og et omfattende datalæk.
Når der er for mange logfiler til, at mennesker kan overskue dem
Samtidig med at AI kan hjælpe angriberne, kan teknologien også styrke forsvaret. Ifølge Jensen ligger en vigtig mulighed i at analysere de store mængder information, der genereres i moderne IT-miljøer.
Logfiler fra netværk, servere og applikationer kan indeholde afgørende spor efter et cyberangreb. Udfordringen er, at informationsmængden hurtigt bliver så omfattende, at det er vanskeligt for mennesker manuelt at opdage alle afvigelser.
– Problemet er, at der kommer rigtig mange linjer i en logfil. Det kan man ikke som menneske sidde og overskue. Her kan AI være en hjælp, fordi teknologien kan analysere logfiler meget hurtigt, siger Jensen.
AI kan hjælpe med at identificere mønstre, prioritere alarmer og finde aktiviteter, der adskiller sig fra det normale. Det giver sikkerhedsteams bedre muligheder for at fokusere på de forhold, der rent faktisk kræver handling.
Men teknologien skal bruges med omtanke. Analyseværktøjer kan ikke kompensere for logfiler, der aldrig bliver indsamlet, forkerte regler eller uklare procedurer. Automatiserede alarmer bør heller ikke betragtes som et bevis på, at et angreb har fundet sted.
Der er stadig brug for mennesker, som kan fortolke resultaterne, vurdere risiciene og beslutte, hvilke tiltag der skal iværksættes.
AI kan med andre ord styrke et velfungerende sikkerhedsarbejde. Den kan ikke skabe et sådant arbejde ud af ingenting.
IT-partneren skal sælge tryghed – ikke kun teknologi
For IT-partnerne er udviklingen en påmindelse om, at cybersikkerhed skal være en løbende del af kunderelationen. Det handler ikke kun om at introducere nye produkter eller forklare, hvilke funktioner der findes i den næste løsning.
Kunden skal forstå, hvilken risiko der skal håndteres, hvad der mangler i den eksisterende beskyttelse, og hvordan investeringen bidrager til en mere sikker virksomhed.
Det kan begynde med nogle helt konkrete spørgsmål: Er eksterne forbindelser tilstrækkeligt begrænsede? Anvendes der stærk autentificering? Indsamles relevante logdata? Findes der regler, som opdager unormale dataudtræk? Og ved organisationen, hvem der skal reagere, når en alarm udløses?
Her får IT-partneren en vigtig rådgivende rolle. Mange virksomheder mangler ressourcerne til selv at følge med i alle nye trusler, værktøjer og anbefalinger. De har brug for hjælp til at prioritere indsatsen og omsætte sikkerhedskravene til velfungerende procedurer.
Det handler også om at undgå at fokusere for meget på enkelte teknologiske løsninger. Et nyt sikkerhedsværktøj er ikke meget værd, hvis der mangler tydeligt ansvar, hvis alarmerne ikke bliver fulgt op, eller hvis grundlæggende adgangsrettigheder får lov til at stå urørte.
For IT-partnerne er der derfor en mulighed for at flytte dialogen fra produktsalg til risikohåndtering, rådgivning og et mere langsigtet sikkerhedsarbejde.
Det svageste led er stadig værd at finde
Mødet med Leif Jensen i Tivoli peger på en udvikling, hvor AI ændrer både angribernes arbejdsmetoder og forsvarernes muligheder. Angreb kan effektiviseres, store informationsmængder kan analyseres hurtigere, og trusselsbilledet kan ændre sig i et stadig højere tempo.
Men det mest anvendelige budskab til IT-branchen er samtidig det mest grundlæggende: Sikkerhed begynder med kontrol.
Virksomhederne skal vide, hvem der har adgang til systemerne, hvilke data der kan hentes, hvordan aktiviteter overvåges, og hvad der sker, når adfærden afviger fra det normale. De skal også være i stand til at opdage indbrud og begrænse skaden, før informationerne har forladt organisationen.
For IT-partnerne betyder det, at rådgivningen skal omfatte både den nye teknologi og de gamle problemer. AI kan blive et stærkt værktøj i sikkerhedsarbejdet, men den reelle effekt afhænger af, hvor godt organisationen håndterer sine grundlæggende sikkerhedsforanstaltninger.
For i en verden, hvor cyberkriminelle får stadig smartere værktøjer, kan det stadig være den simpleste fejl, der åbner døren.
Redaktionell kommentar: Jag har behållit formuleringen om de 8,5 miljoner personerna och lösenordet 123456, inklusive din markering om att uppgifterna behöver verifieras före publicering. Det är viktigt att den reservationen inte försvinner i den danska versionen.
Av Annika Guldroth