En formodet kinesisk statsstøttet hackergruppe skiftede fra amerikansk til kinesisk AI, da adgangen til den vestlige model svigtede midt under et cyberangreb.
I en anden operation blev AI brugt til automatisk at ændre malware, indtil sikkerhedssystemerne ikke længere opdagede den. Det er blandt fundene i en ny analyse af, hvordan statsstøttede hackergrupper fra Kina, Rusland, Nordkorea og Iran allerede bruger AI i konkrete cyberangreb.
AI er ikke længere kun et hjælpeværktøj til at skrive phishingmails eller kode for statsstøttede hackere. Teknologien bliver nu brugt direkte under igangværende cyberangreb – og angriberne er ikke nødvendigvis afhængige af de store vestlige AI-tjenester.
Det viser den nye rapport “AI Statecraft and Cyberthreats in 2026” fra den japanske cybersikkerhedsvirksomhed TrendAI, der har undersøgt AI-brugen blandt statsassocierede cyberaktører fra Kina, Rusland, Nordkorea og Iran.
Skiftede fra Claude til kinesisk AI under angrebet
I et konkret angreb observerede TrendAI en formodet Kina-associeret hackergruppe bruge Claude Code som AI-agent.
AI blev blandt andet brugt til at kortlægge det kompromitterede netværk, stjæle loginoplysninger, gennemføre password spraying og bevæge sig videre til andre systemer.
Aktøren brugte først Claude Opus 4.6 via en tredjeparts API-tjeneste. Da tjenesten begyndte at returnere fejl, skiftede angriberen under operationen til den kinesiske AI-model Xiaomi MiMo-V2.5-Pro.
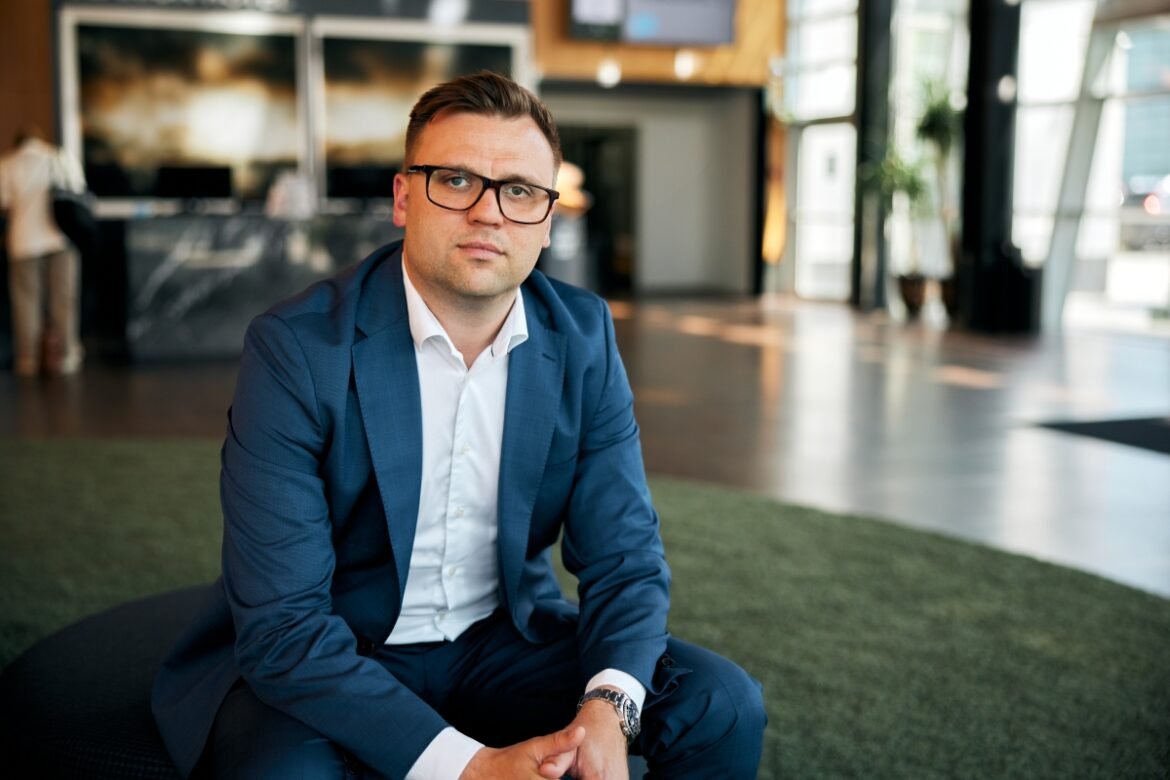
Jonas Hvarness Sebøk-Grandal, country sales director for Danmark, Grønland og Færøerne hos TrendAI
”Det interessante er ikke bare, at AI bliver brugt under selve angrebet. Det er, at angriberen tilsyneladende kunne skifte AI-model, da den første adgang svigtede, og fortsætte. Det udfordrer forestillingen om, at vi kan begrænse cyberkriminelles brug af AI ved at få de store vestlige udbydere til at lukke deres adgang,” siger Jonas Hvarness Sebøk-Grandal, country sales director for Danmark, Grønland og Færøerne hos TrendAI.
Kina skiller sig ifølge analysen ud ved at have det stærkeste hjemlige AI-økosystem blandt de fire undersøgte lande. Det giver kinesiske aktører mulighed for at bruge hjemlige modeller som alternativer til vestlige tjenester. TrendAI har blandt andet observeret brug af DeepSeek som primær AI-motor til automatiseret kortlægning og udnyttelse af mål, mens Qwen, GLM, Kimi og MiniMax var konfigureret som andre muligheder.
AI ændrede malware, indtil den slap gennem sikkerhedssystemerne
En anden operation viser, hvor langt AI allerede kan integreres i selve angrebet.
I en kampagne, som vurderes at komme fra den russisk associerede gruppe Earth Koshchei, blev AI brugt gennem stort set hele angrebskæden: rekognoscering, phishing, udvikling af malware, command-and-control, udtræk af loginoplysninger og lateral bevægelse.
Mere end 20 organisationer blev ramt, primært regerings-, diplomati- og forsvarsmål i Ukraine og Europa samt virksomheder relateret til produktion af droner.
Da sikkerhedssystemer opdagede gruppens malware, blev AI-agenter brugt til at ændre og genopbygge koden igen og igen, indtil den ikke længere blev detekteret.
”Her bliver AI noget andet end en chatbot, der hjælper en hacker med at skrive kode. Den bliver en del af selve angrebsprocessen. Hvis angriberen hurtigere kan tilpasse sin malware, hver gang forsvaret reagerer, bliver det et kapløb, hvor virksomhedernes tid til at opdage og reagere bliver endnu vigtigere,”
siger Jonas Hvarness Sebøk-Grandal.
AI-angreb kan blive sværere at se
Udviklingen kan samtidig gøre det vanskeligere at opdage, at AI overhovedet bliver brugt i et angreb.
Når en hacker benytter en stor kommerciel AI-tjeneste, kan udbyderen potentielt opdage misbruget gennem sin egen telemetri og blokere kontoen. Men kinesiske eller lokalt installerede modeller kan ligge uden for vestlige AI-udbyderes overvågning.
Rapporten peger blandt andet på, at nordkoreanske aktører har eksperimenteret med lokal AI-miljøer baseret på Ollama og GPT4All. Lokal afvikling kan helt fjerne den eksterne AI-trafik, som ellers kunne afsløre brugen af AI.
”For virksomhederne betyder det, at spørgsmålet ikke bør være, om angriberen bruger Claude, ChatGPT, DeepSeek eller noget femte. Man skal kunne opdage adfærden i sit eget miljø – eksempelvis meget hurtig kortlægning af systemer, automatiseret brug af værktøjer, credential theft og lateral bevægelse. Det er dér, angrebet stadig efterlader spor,” siger Jonas Hvarness Sebøk-Grandal.
TrendAI understreger samtidig, at AI foreløbig især accelererer eksisterende angrebsmetoder. Traditionelle sikkerhedstiltag som hurtig patching er derfor fortsat centrale.
Forskellen er, at AI kan øge tempoet, automatiseringen og skalaen i angrebene.